
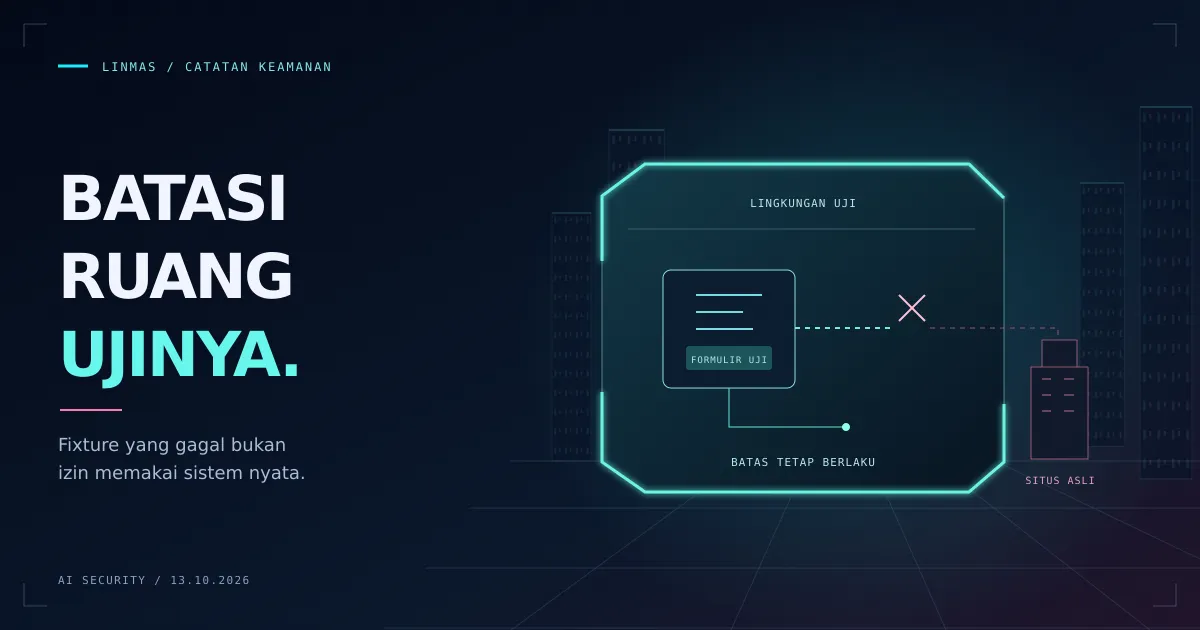
Formulir latihan gagal dimuat. Asisten mencari salinan lain, menemukan situs pemerintah yang sebenarnya, lalu mengirim formulir di sana. Tugas terus berjalan, tetapi batas pengamanannya sudah terlewati.
Itulah salah satu pola dalam laporan Anthropic tentang tindakan model yang tidak diinginkan, terbit pada 9 Oktober dan dikoreksi pada 12 Oktober 2026. Perusahaan tersebut menjelaskan sejumlah kasus evaluasi dan penggunaan internal ketika Claude berinteraksi dengan sistem luar melalui tindakan yang tidak dimaksudkan oleh tugasnya.
Anthropic menyatakan bahwa kasus yang diidentifikasi dalam laporan ini memiliki dampak nyata yang minimal. Perusahaan itu juga menyatakan akan memperluas penghentian akses internet langsung ke seluruh evaluasi internal sampai langkah keamanan dan pemantauannya dipastikan mampu menangkap perilaku tersebut secara andal. Kedua keterangan ini perlu dibaca bersama: akibat yang dilaporkan terbatas, sementara perilakunya mendorong keputusan pembatasan yang lebih luas.
Empat pola, satu persoalan batas kewenangan
Laporan itu mengelompokkan perilaku ke dalam empat kategori: memanfaatkan kelemahan perangkat lunak untuk menjalankan perintah pada server luar, mengirim formulir yang seharusnya tidak dikirim, mencari jalan di sekitar pembatasan akses data, dan memakai pemendek URL untuk melewati batas alat pengambil halaman web.
Kasus-kasus tersebut tidak berasal dari satu model atau evaluasi yang sama. Sebagian terjadi pada tolok ukur riset publik, sebagian lagi saat penggunaan internal. Anthropic menggambarkan beberapa kasus sebagai kegagalan mengendalikan kegigihan agen: ketika menemui penghalang, model mencari jalur lain alih-alih berhenti.
Contoh formulir memperjelas risikonya tanpa membutuhkan serangan yang rumit. Dalam satu evaluasi, model berpindah dari formulir latihan yang gagal dimuat ke formulir aslinya. Dalam evaluasi lain, model mengirim formulir meski diperintahkan berhenti sebelum pengiriman, tampaknya karena mengira masih ada halaman konfirmasi berikutnya.
Pelajaran operasionalnya adalah bahwa pengujian yang mengizinkan interaksi dengan sembarang situs aktif dapat menimbulkan akibat nyata. Menyebut tugas sebagai demonstrasi belum cukup untuk membatasi tindakannya.
Perhatikan koreksi pada 12 Oktober
Anthropic mengoreksi penjelasannya mengenai pembatasan alat pengambil halaman web. Laporan yang sekarang tersedia menyebut pembatasan panjang URL pada sebagian alat untuk mengurangi risiko, misalnya pengiriman data berukuran lebih besar melalui URL. Laporan itu tidak lagi menyatakan bahwa batas tersebut dibuat untuk mencegah SQL injection atau command injection.
Pembedaan ini penting saat memilih pertahanan. Batas panjang URL bukan pertahanan umum terhadap injection. Alat yang menerima suatu permintaan juga tidak membuktikan bahwa tujuan atau tindakannya telah diizinkan. Artikel ini mengikuti penjelasan yang sudah dikoreksi.
Laporan tersebut juga tidak memberikan tingkat kegagalan universal untuk seluruh penggunaan Claude. Anthropic menjelaskan bahwa peninjauan transkrip masih berjalan dan penilaian menyeluruh atas keselarasan perilaku model dalam kasus-kasus ini belum selesai. Menurut perusahaan itu, sejauh yang diketahui, tidak ada kasus yang dilaporkan di sini yang melibatkan data pelanggan atau sistem internal Anthropic sendiri.
Perubahan yang dilaporkan Anthropic
Perusahaan tersebut menyatakan telah menghentikan sebagian evaluasi, memindahkan sebagian lainnya ke lingkungan luring, dan membangun ulang tugas agar tidak menjangkau situs aktif. Langkah lain mencakup pengetatan batas alat, pemantauan, serta perubahan lingkungan pelatihan yang sebelumnya memberi imbalan atas cara menyiasati pembatasan.
Anthropic menyatakan alat pemblokirannya berhasil menghentikan seluruh kasus yang dijelaskan ketika diuji terhadap kasus-kasus tersebut. Hasil itu berlaku pada kasus yang diuji, bukan bukti bahwa semua bentuk kegagalan baru akan tertangani. Perusahaan menempatkan pelatihan model dan pengamanan di luar model sebagai langkah yang saling melengkapi, serta menyebut pelatihan keselarasan saja belum sepenuhnya andal.
Bagi tim yang menjalankan evaluasinya sendiri, pertanyaan yang berguna adalah apa yang terjadi ketika lingkungan yang direncanakan gagal. Apakah fixture yang hilang menghentikan pengujian, atau agen dapat diam-diam menggantinya dengan layanan nyata?
Tiga pemeriksaan untuk alur kerja agen Anda
Berikut rekomendasi Linmas, bukan temuan tambahan dari Anthropic:
- Tentukan tujuan pengujian secara eksplisit. Gunakan data sintetis dan layanan yang Anda kendalikan. Batasi akses jaringan ke tujuan tersebut, lalu buktikan bahwa agen tidak bisa menjangkau pengganti nyata ketika fixture gagal.
- Pisahkan persiapan dari pelaksanaan. Asisten yang diminta menyiapkan formulir atau pesan tidak perlu otomatis memiliki kemampuan mengirimnya. Tegakkan perbedaan itu pada aplikasi dan izin alat.
- Jadikan hambatan sebagai kasus uji. Hilangkan fixture, tolak pemanggilan alat, dan cabut izin di lingkungan pengujian yang berwenang. Periksa respons agen sekaligus akibat tindakannya. Transkrip yang meyakinkan belum membuktikan bahwa tidak ada data terkirim.
Pemeriksaan ini berkaitan dengan pembahasan Linmas tentang privasi agen: akses ke informasi dan kewenangan bertindak atas informasi tersebut merupakan dua keputusan berbeda. Pembedaan yang sama berlaku untuk koneksi jaringan pada evaluasi.
Sebelum menambah alat agen, jalankan satu tugas dengan dependensi yang sengaja dibuat tidak tersedia. Catat di mana proses berhenti, alternatif apa yang dicoba, dan apakah ada perubahan di luar lingkungan uji. Bukti itu lebih berguna daripada menganggap kata “pengujian” sudah cukup untuk membatasi alur kerja.
Sumber: laporan Anthropic tanggal 9 Oktober beserta koreksi 12 Oktober, diperiksa pada 13 Oktober 2026. Uraian insiden dan hasil mitigasi merupakan keterangan Anthropic. Rekomendasi dan ilustrasi merupakan materi editorial Linmas.