
Periksa lingkungan Anda
Pastikan Codex atau Claude Code terdeteksi di komputer Anda.
npx --yes linmas@0.9.1 detectBekali agen pemrograman AI Anda dengan perangkat tinjauan keamanan. Temukan risiko, pahami dampaknya, dan dapatkan perbaikan konkret sebelum deployment berikutnya.
Jelajahi 11 skill keamanan khusus →
tinjau perubahan API ini sebelum saya melakukan deploymentInput pengguna masuk langsung ke kueri basis data.
Contoh keluaran, bukan rekaman eksekusi model. Anda meninjau bukti dan mengambil keputusan akhir.
CARA KERJA
Empat langkah yang jelas. Tidak perlu menguasai jargon keamanan. Agen membantu meninjau; keputusan tetap di tangan Anda.
Tinjau diff, berkas, endpoint, fitur, atau rencana deployment yang jelas.
Mulai dengan router jika belum tahu bidang keamanan yang sesuai.
Lihat tingkat keparahan, risiko, bukti, perbaikan konkret, dan langkah validasi.
Terapkan perbaikan, tambahkan uji regresi, lalu ulangi tinjauan.
SKILL YANG TEPAT UNTUK KEBUTUHAN ANDA
Mulai dengan router jika risikonya belum jelas. Gunakan spesialis jika jenis tinjauan yang dibutuhkan sudah diketahui.
Jelajahi seluruh 11 skill →Perubahan kode, arsitektur, dan cloud
Kesiapan produksi, pemantauan, dan insiden
Analisis defensif dengan izin
Pilih alur kerja yang tepat dan dokumentasikan kontrol
MARI MULAI
Baru mengenal keamanan? Mulai dengan Secure Code Reviewer. Ini adalah pemeriksaan awal yang praktis untuk kode yang dibuat dengan bantuan AI.
Pastikan Codex atau Claude Code terdeteksi di komputer Anda.
npx --yes linmas@0.9.1 detectMulai dari Secure Code Reviewer dan pahami fungsinya sebelum memasang skill lain.
Berikan berkas, diff, endpoint, atau fitur yang jelas kepada agen, lalu minta perbaikan beserta verifikasinya.
Tambahkan Secure Code Reviewer ke direktori skill terkelola Codex atau Claude Code yang terdeteksi.
npx --yes linmas@0.9.1 install linmas-secure-code-reviewernpx --yes linmas@0.9.1 detect terlebih dahulu, lalu npx --yes linmas@0.9.1 doctor setelah pemasangan.Verifikasi dan pemecahan masalah.Tinjau perubahan autentikasi dan otorisasi dalam src/routes/users.js. Laporkan tingkat keparahan, risiko, perbaikan konkret, dan cara memverifikasi setiap perbaikan. Jangan ubah berkas dahulu.
Tambahkan marketplace GitHub publik dan pilih versi rilis saat ini.
codex plugin marketplace add TanKimGwan/linmas --ref v0.9.1
codex plugin add linmas@linmas
codex plugin marketplace list --json
codex plugin list --jsonPeriksa alur tinjauan tanpa kredensial penyedia atau pemanggilan model melalui jaringan.
git clone --branch v0.9.1 --depth 1 https://github.com/TanKimGwan/linmas.git
cd linmas
npm ci
npm run demo:judgeKeamanan mungkin belum menjadi perhatian utama saat Anda belajar mengubah prompt menjadi produk. Linmas menyediakan pemeriksaan praktis tanpa memerlukan tim keamanan khusus.
Temukan langkah awal yang sesuai di bawah ini.
Anda sudah membuat produk yang berfungsi dengan AI dan membutuhkan jawaban jelas sebelum merilisnya.
Anda bekerja cepat, tetapi tidak memiliki spesialis AppSec untuk meninjau setiap perubahan.
Anda membutuhkan temuan, tingkat keparahan, perbaikan, dan verifikasi yang konsisten di berbagai proyek.
Anda membutuhkan alur kerja berbatas jelas, dapat diperiksa, dan tidak melebih-lebihkan kewenangan otomatisasi.
AI mempermudah pembuatan fitur dengan cepat. Namun, pemeriksaan otorisasi, kueri aman, pengelolaan rahasia, dan konfigurasi deployment yang aman tetap harus diterapkan.
Linmas memeriksa batas kepemilikan dan otorisasi.
IDORLinmas mengidentifikasi risiko injeksi dan menunjukkan perbaikan dengan parameter.
InjectionLinmas memprioritaskan kebocoran rahasia dan pencatatan data sensitif sebelum penyempurnaan tampilan.
ExposureLinmas menghubungkan setiap temuan dengan risiko, perbaikan, dan verifikasi.
No actionKeluaran yang berfungsi bukan persetujuan. Tinjau batas akses, terapkan perbaikan, lalu verifikasi kembali.
Review Capsule adalah rekaman JSON berversi yang menghubungkan satu input eksplisit dengan skill terpilih, temuan terstruktur, keputusan kebijakan, dan kewajiban tinjauan manusia.
Field utama dari fixture offline v0.9.1. Cuplikan ini tidak memuat seluruh field wajib; gunakan contoh lengkap untuk validasi. Tidak ada pemanggilan model.
{
  "schemaVersion": 1,
  "kind": "linmas-review-capsule",
  "input": {
    "source": "examples/build-week/insecure-query.diff",
    "sha256": "0fec2d0a7edfa70a3edebfbbdf346c3931021b62bfe931014eebb192c068b3f2",
    "bytes": 340
  },
  "execution": {
    "mode": "offline-fixture"
  },
  "review": {
    "specialist": "secure-code-reviewer"
  },
  "policy": {
    "result": { "decision": "blocked" }
  },
  "safetyBoundary": {
    "humanReviewRequired": true
  }
}Pemasangan skill tidak membuktikan cara agen menjalankannya. Integrasi native, pemasangan terkelola, dan penggunaan manual memiliki bukti serta batasan yang berbeda.
Plugin marketplace Git, 11 skill, 7 alat MCP native, evaluasi offline, dan tinjauan melalui penyedia model.
MCP stdio terverifikasi di Linux dengan Node.js 24+. Pemasangan dan penemuan alat di host Anda tetap perlu diverifikasi.
Pemasangan 11 skill terkelola. Tinjauan melalui Claude API merupakan integrasi terpisah dan tidak membuktikan perilaku runtime Claude Code.
Skill Markdown dapat dicoba melalui pemuatan manual. Eksekusi Linmas, registrasi MCP, dan penerapan batas keamanan belum terverifikasi.
Gunakan kembali instruksi Markdown jika tersedia dukungan yang setara. Linmas belum menyediakan installer, adapter penyedia, atau registrasi MCP khusus Gemini.
Windows mendukung pemasangan dan perintah offline; penghapusan instalasi dan pembersihan destruktif tidak tersedia. MCP native Windows dan keberhasilan eksekusi penyedia langsung belum terverifikasi.Baca batas kompatibilitas ↗
Kepercayaan dibangun melalui kode sumber yang dapat dibaca, validasi yang dapat diulang, batasan yang jelas, dan jalur kontribusi publik.
Snapshot diverifikasi terhadap cabang Linmas main dan metadata npm pada.
Pembaruan dokumentasi dan identitas visual: README, logo website, serta badge versi diperbarui. Tidak ada perubahan runtime atau migrasi data; fungsi instalasi 0.9.0 tetap sama.
Lihat catatan rilis ↗Sistem berkas dan perintah validasi menjadi sumber kebenaran untuk inventaris.
Periksa skill ↗Paket bawaan divalidasi sesuai skema dan tetap berupa saran yang memerlukan tinjauan manusia.
Periksa kebijakan ↗Tinjau lisensi dan batas penggunaan merek sebelum mendistribusikan ulang.
Baca lisensi ↗Laporkan masalah keamanan melalui proses resmi proyek.
Baca kebijakan ↗Tinjau bukti bertanggal, perintah reproduksi, dan batasan yang diketahui.
Baca rekaman ↗linmas / tulisan terbaru
Catatan praktis tentang keamanan defensif, pengembangan dengan AI, dan alur tinjauan yang dapat diulang.
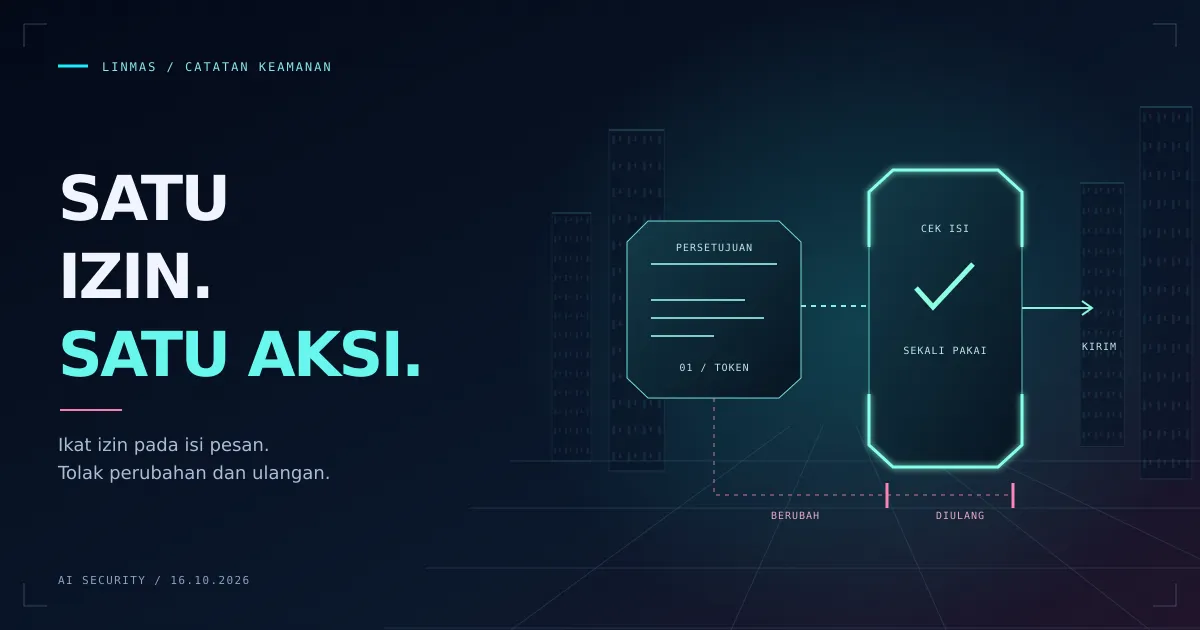
Buat pemeriksaan persetujuan agen AI secara lokal dengan Node.js. Uji pesan berubah, persetujuan kedaluwarsa, dan pengulangan memakai modul bawaan serta data fiktif.
Baca artikel: Tutorial: Uji Persetujuan Tindakan Agen AI dengan Node.js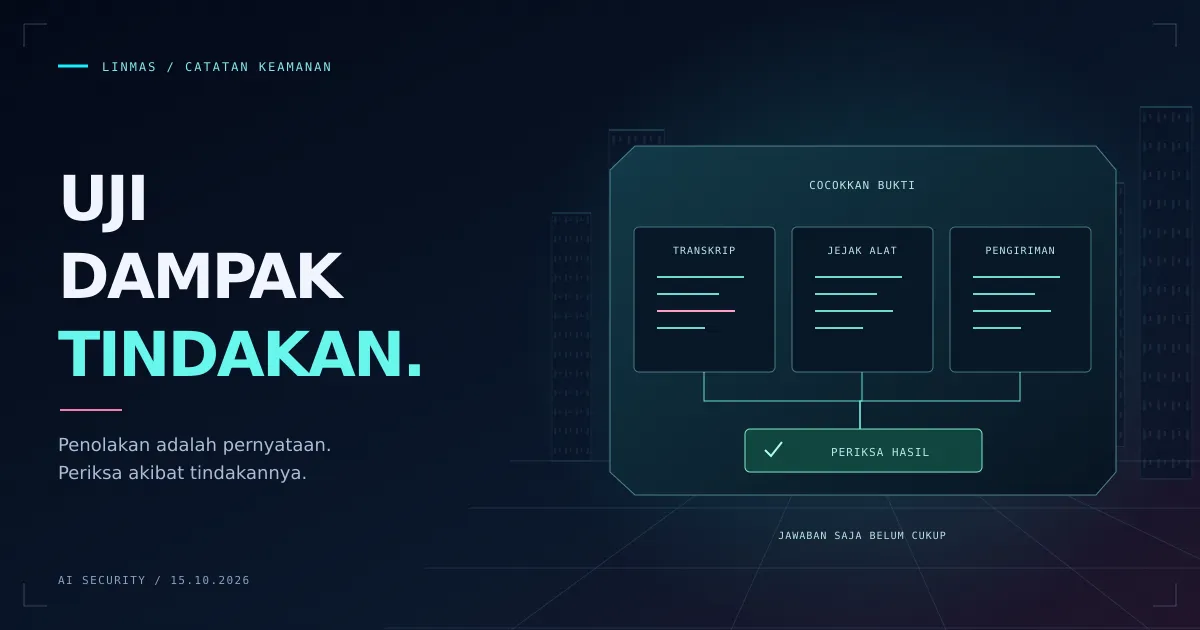
Susun pengujian agen AI berdasarkan izin dan dampak tindakan. Cakup prompt injection, pencabutan akses, percobaan ulang, serta keberhasilan tugas yang sah.
Baca artikel: Panduan Menyusun Rencana Uji Keamanan Agen AI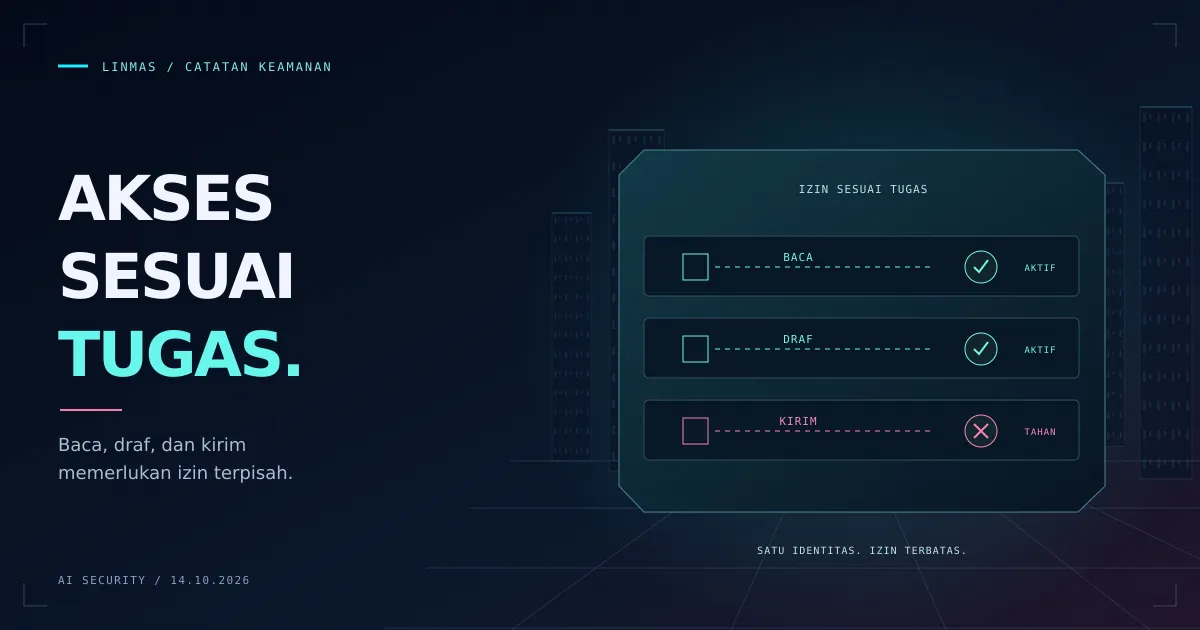
Batasi alat agen AI menurut tugas, identitas, tujuan, dan durasi. Panduan ini memisahkan izin baca, draf, dan eksekusi serta menjelaskan cara menguji batasnya.
Baca artikel: Panduan Membatasi Hak Akses Alat Agen AIPERLU DIKETAHUI
Linmas dirancang untuk memudahkan langkah awal tanpa menyembunyikan keterbatasannya. Jawaban berikut menjelaskan kemampuan dan batas proyek.
Tidak. Mulai dari berkas, diff, endpoint, atau fitur yang konkret. Linmas menjelaskan risiko, dampak, perbaikan, dan cara verifikasinya. Anda tetap harus membaca hasilnya dan menilai kecukupan bukti.
Mulai dengan linmas-secure-code-reviewer untuk perubahan kode. Gunakanlinmas-security-domain-router jika belum yakin apakah masalahnya terkait kode, cloud, arsitektur, respons insiden, atau bidang keamanan lain.
Tidak. Tinjauan bisa melewatkan konteks, kesalahan logika, kondisi deployment, atau teknik serangan baru. Linmas menyediakan pemeriksaan defensif awal dan bukti terstruktur, bukan sertifikasi atau persetujuan otomatis.
Perintah offline tidak memanggil model. Tinjauan melalui penyedia mengirim input yang dipilih setelah konfirmasi eksplisit. Sandbox hanya-baca tidak menjamin penyedia hanya dapat membaca input tersebut. Periksa pengaturan penyedia dan konteks workspace yang dapat diakses sebelum mengirim kode sensitif. Penulisan paket bukti memerlukan konfirmasi terpisah.
Tidak. Linmas bersifat defensif dan ditujukan untuk sistem milik sendiri atau yang secara eksplisit diizinkan. Alur validasinya menekankan cakupan terbatas, bukti, prioritas perbaikan, dan tinjauan manusia.
Tunda deployment perubahan terkait. Konfirmasi bukti, terapkan perbaikan yang disarankan, tambahkan uji regresi jika memungkinkan, lalu ulangi tinjauan. Libatkan peninjau berpengalaman jika dampaknya belum jelas atau menyangkut autentikasi, otorisasi, rahasia, pembayaran, atau data sensitif.
Linmas membantu manusia mengambil keputusan keamanan tanpa menganggap respons AI sebagai sertifikasi keamanan perangkat lunak.
Menyediakan alur tinjauan defensif yang terarah, dapat diulang, dan dapat diperiksa untuk pekerjaan yang berizin.
Linmas tidak menggantikan peninjau yang bertanggung jawab, menjamin isolasi menyeluruh, atau membuktikan perangkat lunak aman.
Mulai dengan Secure Code Reviewer. Minta temuan yang disertai bukti, perbaikan konkret, dan langkah verifikasi tanpa harus menjadi spesialis keamanan terlebih dahulu.